Appearance
蒲公英居然限制我设备数量,又不是没公网,自己搭一个 VPN!
服务端配置
服务端 ubuntu22.04 Docker 部署
该配置仅 ipv4!!禁用了 ipv6
yaml
volumes:
  etc_wireguard:

services:
  wg-easy:
    environment:
      - INSECURE=true
    image: ghcr.io/wg-easy/wg-easy:15
    container_name: wg-easy
    volumes:
      - ~/.wg-easy:/etc/wireguard
      - /lib/modules:/lib/modules:ro
    ports:
      - "51820:51820/udp"
      - "51821:51821/tcp"
    restart: unless-stopped
    cap_add:
      - NET_ADMIN
      - SYS_MODULE
    sysctls:
      - net.ipv4.ip_forward=1
      - net.ipv4.conf.all.src_valid_mark=1
      - net.ipv6.conf.all.disable_ipv6=1
启动后打开 http://IP:51821
简单下一步,写个用户名密码,然后输入下 IP 地址就行了
在页面中新建客户端,然后下载配置文件
配置文件如下
conf
[Interface]
PrivateKey = xxxxxxx
Address = 10.8.0.6/24
DNS = 114.114.114.114

[Peer]
PublicKey = xxxxxxxx
PresharedKey = xxxxxxxxx
AllowedIPs = 10.8.0.0/24
PersistentKeepalive = 30
Endpoint = 123.123.123.123:51820
这里需要注意的是,如果 docker 端口映射的不是 51820 的话,需要手动修改。
其次 AllowedIPs 如果是 0.0.0.0/0,建议改为 IP 地址所在网段
这里可以在docker-compose.yml里配置为environment
如:
yml
volumes:
  etc_wireguard:

services:
  wg-easy:
    environment:
      - INSECURE=true
      - WG_HOST=123.23.153.12
      - WG_PORT=51820
      - WG_PERSISTENT_KEEPALIVE=25
      - WG_DEFAULT_ADDRESS=10.8.0.x
      - WG_DEFAULT_DNS=8.8.8.8
      - WG_MTU=1420

    image: ghcr.io/wg-easy/wg-easy:15
    container_name: wg-easy
    volumes:
      - ~/.wg-easy:/etc/wireguard
      - /lib/modules:/lib/modules:ro
    ports:
      - "51820:51820/udp"
      - "51821:51821/tcp"
    restart: unless-stopped
    cap_add:
      - NET_ADMIN
      - SYS_MODULE
    sysctls:
      - net.ipv4.ip_forward=1
      - net.ipv4.conf.all.src_valid_mark=1
      - net.ipv6.conf.all.disable_ipv6=1
客户端配置
Ubuntu 上配置客户端
直接命令安装
sudo apt install wireguard还有个依赖需要安装
sudo apt install openresolv把在服务端上下载的配置文件放到/etc/wireguard 里 (可以修改 wg0.conf)
然后运行
sudo wg-quick up wg0
sudo systemctl enable --now wg-quick@wg0
简简单单
Windows 上配置客户端
然后在 Windows 上下载 wireguard 客户端 https://wireguardcn.com/install/
下载后运行、导入配置文件,点击连接即可
简简单单~
常见问题
至此所有配置还是很简单
wg 也没有报错,显示连接成功
但是在我们添加第二个客户端后会发现
Windows 根本 ping 不通!
关闭防火墙可以快速 ping 通
但是我们遇到问题不能逃避!
一定有更好的解决方法!!!
方法就是新建防火墙入站规则,可以手动建一个
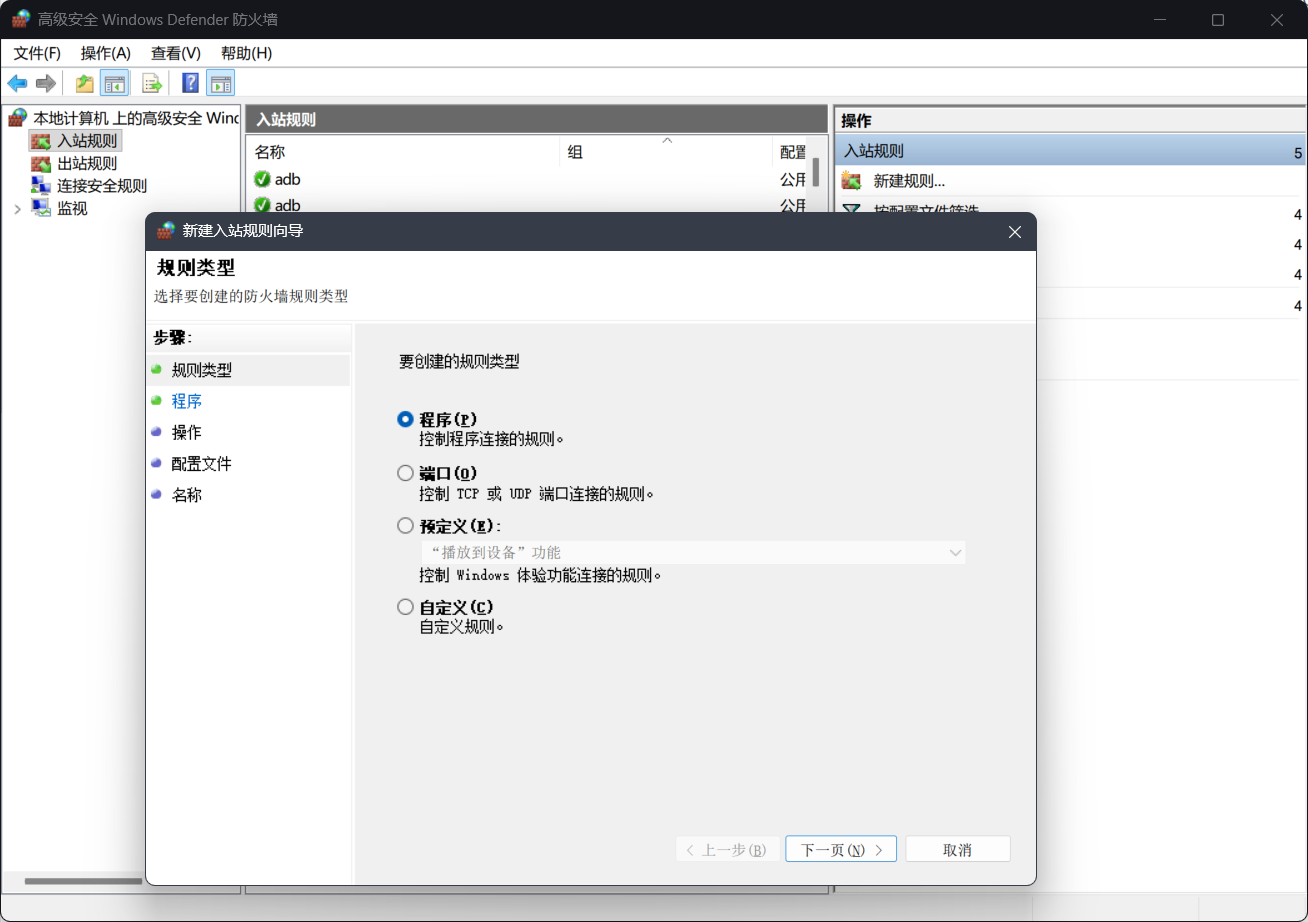
也可以用管理员模式打开 powershell 然后输入以下命令:
shell
New-NetFirewallRule `
    -DisplayName "WireGuard 子网(10.8.0.0/24)" `
    -Direction Inbound `
    -Protocol ICMPv4 `
    -IcmpType 8 `
    -RemoteAddress 10.8.0.0/24 `
    -Action Allow `
    -Enabled True
然后应该就没什么问题了~
openwrt
shell
 cp /tmp/openwrt.conf /etc/wireguard/wg0.conf
 vim /etc/wireguard/wg0.conf
 chmod 600 /etc/wireguard/wg0.conf
 wg-quick up wg0
 uci show network | grep wireguard
 apk search wg-quick
 cat /etc/wireguard/wg0.conf
 uci set network.wg0='interface'
 uci set network.wg0.proto='wireguard'
 uci set network.wg0.private_key='ewqeqw/0LD1+eqweqe='
 uci set network.wg0.addresses='10.8.0.111/24'
 uci set network.wg0.mtu='1280'
 uci add network wireguard_wg0
 uci set network.@wireguard_wg0[-1].public_key='dsadsa/dsadasweq='
 uci set network.@wireguard_wg0[-1].preshared_key='wMf1s/JqPAx/ssxsda='
 uci set network.@wireguard_wg0[-1].endpoint_host='123.123.123.123'
 uci set network.@wireguard_wg0[-1].endpoint_port='11820'
 uci set network.@wireguard_wg0[-1].persistent_keepalive='30'
 uci add_list network.@wireguard_wg0[-1].allowed_ips='10.8.0.0/24'
 uci commit network
 /etc/init.d/network restart
 uci show network | grep wireguard
 wg show
 cat /proc/sys/net/ipv4/ip_forward
 uci show firewall | grep zone
 uci add firewall zone
 uci set firewall.@zone[-1].name='wg'
 uci set firewall.@zone[-1].network='wg0'
 uci set firewall.@zone[-1].input='ACCEPT'
 uci set firewall.@zone[-1].output='ACCEPT'
 uci set firewall.@zone[-1].forward='ACCEPT'
 uci add firewall forwarding
 uci set firewall.@forwarding[-1].src='wg'
 uci set firewall.@forwarding[-1].dest='lan'
 uci commit firewall
 /etc/init.d/firewall restart


uci set network.wg0=interface
uci set network.wg0.proto='wireguard'
uci set network.wg0.private_key='uESnRSwHo7PsploYA5mdBXafOmxyfTYABE2GDqQVu1U='
uci add_list network.wg0.addresses='10.8.0.100/24'


uci add network wireguard_wg0
uci set network.@wireguard_wg0[-1].public_key='FbciT107iDdYX45VCwI5wS8ql8/SyOcza+iKZA7EtQA='
uci set network.@wireguard_wg0[-1].preshared_key='fN64N1yccrhV6jRgLLi/8GmBSwty1eTjmAKt7dhdNo8='
uci set network.@wireguard_wg0[-1].endpoint_host='117.72.69.195'
uci set network.@wireguard_wg0[-1].endpoint_port='11820'
uci set network.@wireguard_wg0[-1].persistent_keepalive='30'
uci add_list network.@wireguard_wg0[-1].allowed_ips='10.8.0.0/24'
uci add_list network.@wireguard_wg0[-1].allowed_ips='10.6.0.0/24'

uci commit network
19 /app # watch -n1 "wg show wg0" 20 watch -n1 "wg show wg0" 21 watch -n1 "wg show wg0 latest-handshakes transfer" 22 tcpdump -ni wg0 host 10.8.0.4 23 wg show wg0 dump 24 iptables -t nat -L -n -v 25 tcpdump -ni any udp port 11820 26 tcpdump -ni udp port 11820 27 iptables -t nat -L -n -v 28 tcpdump -ni wg0 host 192.168.30.24 29 wg show wg0 dump | grep '192.168.30' 30 wg show wg0 dump 31 ping -I wg0 192.168.30.24 32 wg show wg0 dump | grep 10.8.0.4 33 ping -I wg0 192.168.30.24 34 wg show wg0 dump | grep 10.8.0.4 35 ip route show table all | grep 192.168.30 36 ip route show table all 37 ip route 38 wg show wg0 dump | grep 10.8.0.4 39 # 允许 wg0 内部所有相互转发的流量 40 sudo iptables -I FORWARD 1 -i wg0 -o wg0 -j ACCEPT 41 sudo iptables -I FORWARD 1 -i wg0 -j ACCEPT 42 # 如果你开启了 ufw,确保默认允许转发 43 sudo ufw route allow in on wg0 out on wg0 44 iptables -I FORWARD 1 -i wg0 -o wg0 -j ACCEPT 45 iptables -I FORWARD 1 -i wg0 -j ACCEPT 46 ufw route allow in on wg0 out on wg0 47 sudo tcpdump -i wg0 -nn icmp 48 tcpdump -i wg0 -nn icmp 49 ip route get 192.168.30.1 50 ip route add 192.168.30.0/24 dev wg0 51 ip route add 192.168.66.0/24 dev wg0 52 ip route add 192.168.170.0/24 dev wg0 53 ip route get 192.168.30.1 54 cat /proc/sys/net/ipv4/ip_forward 55 iptables -P FORWARD ACCEPT 56 iptables -I FORWARD 1 -i wg0 -o wg0 -j ACCEPT 57 tcpdump -i wg0 -nn icmp 58 history /app #